Taller de Informática Forense y Respuesta a Incidentes
Taller gratis de informática forense y respuesta a incidentes: memoria RAM, recuperación de archivos, navegador y Android.
Al pulsar reproducir se carga YouTube (modo de privacidad mejorada), que puede usar cookies. Política de cookies.
Lección 1: Forense Digital desde Cero Clase 5 parte 2| WhatsApp Hacking & SQL Hunting| Análisis de Evidencias
Temario del curso
-
 Forense Digital desde Cero Clase 5 parte 2| WhatsApp Hacking & SQL Hunting| Análisis de Evidencias 45 min
-
 Forense Digital desde Cero Clase 5 parte 1| Android Hacking & Live Triage - Rompiendo el Sandbox 1 h 9 min
-
 Forense Digital desde Cero clase 4| Browser & Email Forensics Artefactos, SQLite y Headers 2 h 6 min
-
 Forense Digital desde Cero Clase 3| Anti-Forense y Data Recovery Recuperando Archivos Borrados 1 h 3 min
-
 Forense Digital desde Cero Clase 2 parte 2| Memoria RAM y Decodificación de Malware en Base64 45 min
-
 Forense Digital desde Cero Clase 2| Memory Forensics y Extracción de Evidencia Volátil 1 h 54 min
-
 Forense Digital desde Cero Clase 1| Fundamentos de Análisis Forense y Respuesta a Incidentes 1 h 57 min
¿Prefieres un curso de pago con certificado?
Alternativas en Udemy con certificado de finalización, ejercicios guiados y preguntas al profesor. Te contamos nuestra opinión y el temario completo de cada una.
 Con certificado
Informática Forense de Windows (I): Sistema de Archivos
Udemy · con certificado
- 55 lecciones · 6 horas en total
- Español
- 5,0/5 en Udemy (3 reseñas)
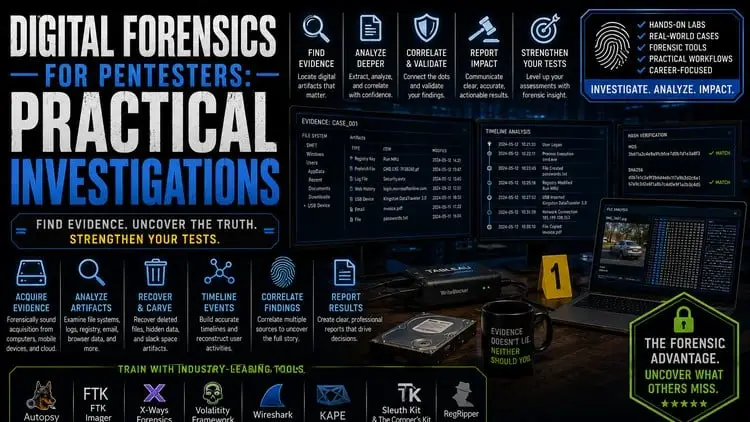 Con certificado
Digital Forensics for Pentesters: Practical Investigations
Udemy · con certificado
- 65 lecciones · 10 horas en total
- English
- 4,7/5 en Udemy (539 reseñas)
 Con certificado
Perito Informático Forense
Udemy · con certificado
- 120 lecciones · 11,5 horas en total
- Español
- 4,7/5 en Udemy (950 reseñas)
Sobre este curso
Taller de informática forense desde cero, en español, del canal Soy QBit. Arranca con los fundamentos del análisis forense y la respuesta a incidentes. Después trabaja con la memoria RAM, la extracción de evidencia volátil y la decodificación de malware en Base64.
Sigue con anti-forense y recuperación de archivos borrados, y con el análisis de artefactos de navegador y correo, incluidas las bases SQLite y las cabeceras de email. Termina con triaje en vivo de Android y el análisis de evidencias de WhatsApp con consultas SQL. Todo se plantea con un enfoque práctico y reciente, útil para empezar en el DFIR.
Lo hemos ordenado en 7 lecciones para que lo sigas sin buscar vídeos sueltos. Los vídeos son de Soy QBit y se reproducen desde YouTube.
¿Para quién es este curso?
Es para quien quiere entrar en el forense digital y la respuesta a incidentes con un enfoque práctico. Te servirá si estudias informática o ciberseguridad, si trabajas en soporte o en un SOC y quieres dar el salto, o si simplemente te interesa saber cómo se investiga un incidente. Se usa solo con dispositivos propios o con autorización.
Cómo aprovechar este taller
Sigue las clases en el orden numérico, de la 1 a la 5. Verás que van de lo general a lo específico: primero el método, luego la memoria, después los archivos y por último el móvil. Si los títulos del listado parecen invertidos, guíate por el número de clase.
Monta un laboratorio con máquinas virtuales y trabaja con muestras o imágenes de práctica, nunca con datos de otras personas. Documenta lo que haces como en un caso real: qué has encontrado, dónde y cómo lo has comprobado. Esa disciplina es lo que distingue una investigación forense válida de una simple búsqueda.
Qué hacer después
Refuerza el forense con las charlas de SANS DFIR de esta web, que amplían la visión hacia la caza de amenazas y la inteligencia. Para practicar con retos, las salas de TryHackMe de forense y Blue Team te darán casos guiados y seguros.
Si quieres seguir profundizando, estudia en detalle la memoria RAM, los registros de eventos de Windows y las bases SQLite. Más adelante, puedes plantearte una certificación de respuesta a incidentes. Recuerda que investigar un dispositivo ajeno exige siempre permiso legal. Practica con tus propios equipos.
Preguntas frecuentes
¿Este taller de forense es gratis?
Sí. Las siete clases están en YouTube en abierto y aquí las tienes ordenadas. No hace falta pagar ni registrarse. Las herramientas que se muestran suelen ser de código abierto o tienen versiones gratuitas.
¿Sirve para empezar desde cero?
Sí, el taller se plantea como forense desde cero. Aun así, ayuda saber manejar un sistema operativo y la terminal. Si te falta base, repasa antes Linux y redes y vuelve a las clases.
¿Es legal analizar un móvil o un ordenador?
Solo si es tuyo o tienes autorización expresa de su dueño. Analizar los dispositivos o los datos de otras personas sin permiso puede ser delito. Practica con tus equipos y con imágenes de práctica.