Curso Digital Forensics for Pentesters en Udemy: opiniones y temario
Master digital forensics techniques for penetration testing, incident response, and cyber investigations.
De qué trata el curso
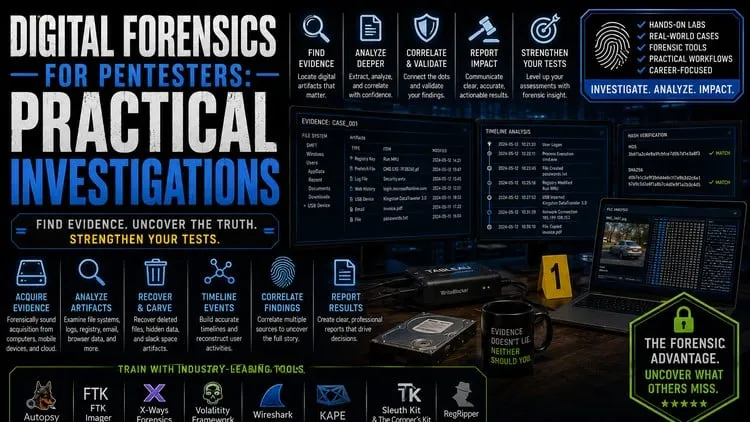
Digital Forensics for Pentesters: Practical Investigations es un curso de Udemy impartido por Prof. K. Tiene 65 lecciones y unas 10 horas de vídeo. Udemy lo marca para todos los niveles, aunque los requisitos piden bastante base técnica. Su última actualización es del 11 de julio de 2026.
Está orientado a hackers éticos y profesionales que quieren añadir análisis forense a su perfil. Te contamos qué incluye, qué nos parece y cuándo compensa pagarlo.
Lo que aprenderás
- How to forensically image devices.
- How to recover deleted data from various operating systems.
- How to produce professional and legal digital forensic reports.
Nuestra opinión
Los datos de Udemy son muy buenos: 4,65 de nota media con 539 reseñas y unos 50.306 alumnos. Con más de quinientas opiniones y esa cifra de alumnos, la valoración es bastante fiable.
Lo bueno: es un curso muy práctico, con laboratorios en máquinas virtuales. Se ven herramientas como Autopsy, FTK Imager, Kali en modo forense, CSI Linux, Wireshark y Ghidra, además de OSINT con Sherlock y búsquedas con Shodan. Cubre creación de imágenes forenses, recuperación de datos borrados y análisis del registro de Windows.
Lo menos bueno: está en inglés y Udemy no lista subtítulos en español. El curso tiene un contenido algo heterogéneo, con secciones como "New Course Content" y lecciones de resolución de problemas de VirtualBox, que sugieren que se ha ido ampliando con el tiempo. Y los requisitos son exigentes: buen manejo de Linux, Windows y redes, y conocimientos básicos de pentesting. Aunque esté marcado para todos los niveles, no es para principiantes.
Temario completo
16 secciones y 65 elementos, tal y como aparecen en Udemy.
1 Course Overview · 1 lección
- Course Overview
2 Building Your Forensics Lab Environment Using VirtualBox · 7 lecciones
- Video - Section 2 Overview
- Video and Lab - Create a Kali Live (Forensic Mode) VM Using VirtualBox
- Video and lab - Create a Virtual Install Kali Image Using VirtualBox
- Video and Lab – Create an Auntomated Virtual Install of Win10
- Video and Lab - Copying the PowerShell-Lab Folder to Your Win10 Target
- Video and Lab - Making Win10 Vulnerable Using PowerShell
- Video and Lab – Create a Virtual Install of Metasploitable2 Using VirtualBox
3 New Course Content · 6 lecciones
- Video and Lab - Imaging a Directory Using FTK Imager
- Video - Spoofing your Browser to Gain Access to Windows 10 Pro
- Video and Lab – Forensic Analysis of Malware Using Wireshark
- Video and Lab – How to Appear Tech Savvy…Even if You're Not
- Video and Lab - Gathering Information Using Recon-ng
- Video - Getting Started With OS Forensics
4 Troubleshooting VirtualBox · 2 lecciones
- Video - Adding a NAT Network in VirtualBox 7.0.2
- Video - Fix Duplicate IP Address Issue With VirtualBox
5 Introduction to Autopsy · 4 lecciones
- Video - Installing Autopsy 4.xx onto a Windows 10 Forensic Workstation
- Video - Creating a New Case in Autopsy
- Video and Lab - Converting VDI Files for Import into Autopsy
- Video and Lab - Digital Forensic Analysis Using Autopsy
6 Kali forensic Mode · 4 lecciones
- Video and Lab - Create a Kali Live (Forensic Mode) Bootable USB
- Video and Lab - Simulate Creating a Disk Image for a Forensic Analysis
- Video and Lab - Examining a forensic Disk Image Using Autopsy
- Video - Using Undercover Mode in Kali Linux
7 CSI Linux Investigator · 3 lecciones
- Video and lab - Create a Virtual Install of CSI Linux
- Video and Lab -Getting Started with Autopsy Using CSI Linux
- Video - Launching the CSI Gateway in CSI Linux.2
8 Digital Forensics Case Management · 1 lección
- Video and Lab - Installing the WebMap-Nmap Dashboard
9 Open-source intelligence (OSINT) · 3 lecciones
- Video and Lab - Conducting OSINT Using CSI Linux Investigator
- Video and Lab - Find Social Media Accounts Using Sherlock
- Video - OSINT Framework - Overview
10 Using Shodan to Search for Vulnerable devices · 3 lecciones
- Video and Lab - Preparing CSI Investigator to Use Shodan
- Video and Lab - Using Shodan to Find Vulnerable Devices
- Video and lab - Using Shodan to Search for Vulnerable Databases
11 Computer Forensics · 9 lecciones
- Video - Attaching an External USB Device in Kali
- Video and Lab – Acquiring a Forensic Copy of the Windows Registry
- Video and Lab – Analyzing the Windows Registry for Evidence
- Video and Lab - Dumping Wi-Fi Credentials Using netsh
- Video and Lab - Email Header Analysis
- Video and Lab - Using Shellbags to View Hidden or Deleted Folders
- Video and Lab - Extracting Thumbnail Images From a Suspects Machine
- Video and lab - Memory Forensics Using the Volatility Framework
- Video and Lab - Gathering Windows System Information Using Live-Forensicator
12 Reverse Engineering and Malware Analysis · 5 lecciones
- Video and Lab - Install Ghidra on CSI Linux
- Video and Lab - Introduction to Using Ghidra
- Video and Lab - Reverse Engineering crackme0x00 Using Ghidra
- Video and Lab - Reverse Engineering crackme0x05 Using Ghidra
- Video and Lab - Analyzing the WannaCry KillSwitch Using Ghidra
13 Malware Hunting with Sysinternal Tools · 3 lecciones
- Video - Overview of Sysinternal Tools
- Video - Overview of Sysinternal's Process Explorer
- Video and Lab - Finding Malware with Sysinternals Process Explorer
14 Stenography · 2 lecciones
- Video and Lab - Using Steghide for Hiding and Extracting Data
- Video and Lab - Using the EXIFtool to Read and Write EXIF Tags
15 Network forensics Using Wireshark · 7 lecciones
- Video - Overview of Wireshark 3.2
- Video - Wireshark Capture Options
- Video - Wireshark Toolbar Icons
- Video and Lab - Installing a Wireless Adapter in Kali
- Video and Lab - Hacking a Wireless Network Using Kali Linux
- Video - Capturing Wireless Traffic Using Wireshark
- Video and Lab - Capturing a 3-way TCP Handshake Using Wireshark
16 Practice What You learned · 5 lecciones
- Video and Lab - CTF Lab Build for HA: Forensics
- Video and lab - Capture flag #1
- Video and lab - Capture flag #2
- Video and lab - Capture flag #3
- Video and lab - Capture flag #4
¿Para quién es este curso?
Te encaja si ya tienes una base de pentesting y quieres añadir forense digital: seguridad ofensiva, respuesta a incidentes o investigaciones. Necesitas buen manejo de Windows y Linux, nociones de redes y soltura con máquinas virtuales. También te sirve si buscas entender cómo se produce un informe forense profesional, uno de los objetivos del curso.
No es para ti si empiezas de cero en informática o en seguridad: los requisitos asumen experiencia previa. Tampoco si no lees inglés técnico. Y no es un curso de peritaje con validez legal en España: para trabajar como perito necesitas formación y procedimientos específicos de nuestra legislación. Aplica estas técnicas solo sobre equipos propios o con autorización expresa y respetando el RGPD.
Requisitos
- Good working knowledge of a computer.
- Good familiarity with Linux and Windows.
- Good working knowledge of networking.
- Good knowledge of pentesting basics.
Temario real del curso
Según el temario de Udemy, empiezas montando tu laboratorio forense con VirtualBox y Kali (incluido el modo forense y un USB arrancable), con una sección de resolución de problemas de red en VirtualBox. Después pasas a Autopsy: instalación, creación de casos y conversión de discos virtuales.
A continuación hay bloques sobre CSI Linux Investigator, gestión de casos, OSINT (Sherlock y OSINT Framework), uso de Shodan para localizar dispositivos expuestos, informática forense con adquisición y análisis del registro de Windows, e ingeniería inversa y análisis de malware con Ghidra. También hay prácticas de imagen forense con FTK Imager y análisis de malware con Wireshark.
Uso ético y legal de lo que aprendes
El forense digital y el OSINT manejan datos sensibles. Adquirir imágenes de discos o buscar cuentas de personas sin autorización puede constituir delito y vulnerar el RGPD.
Usa estas técnicas con fines defensivos: investigar incidentes en tu organización, practicar en laboratorios propios o trabajar bajo contrato y con autorización clara. Mantén siempre la cadena de custodia y documenta lo que haces.
Alternativa gratis: empieza por los cursos de informática forense de la web
En esta web tienes cursos gratis de informática forense y ciberseguridad en español. Te recomendamos empezar por ellos: así aprendes los conceptos básicos (evidencias, imágenes, análisis) sin coste y sin la barrera del inglés.
Compensa pagar este curso si ya tienes base de pentesting y quieres muchas horas de laboratorio guiado con herramientas concretas. Si lo compras, espera a una promoción de Udemy y reproduce cada práctica en tu laboratorio, sin quedarte solo en ver el vídeo.
Preguntas frecuentes
¿El curso está en español?
No. Está en inglés (US) y Udemy no indica subtítulos en español.
¿Cuánto dura y cuándo se actualizó?
Tiene 65 lecciones y unas 10 horas en total. La última actualización registrada en Udemy es del 11 de julio de 2026.
¿Es apto para principiantes?
No es lo más recomendable. Udemy pide buen conocimiento de ordenadores, Linux, Windows, redes y fundamentos de pentesting.
¿Qué herramientas se usan?
Entre otras, Autopsy, FTK Imager, Kali en modo forense, CSI Linux, Wireshark, Shodan, Sherlock y Ghidra.