Informática forense: qué es, objetivos y fases
La informática forense (o forense digital) es la disciplina que identifica, adquiere, conserva y analiza evidencias digitales sin alterarlas, de forma que sirvan para reconstruir qué ocurrió en un incidente y, si hace falta, para presentarlas en un juicio. Es el equivalente informático de la investigación en la escena de un crimen: se trata de encontrar pruebas, protegerlas y contar con rigor lo que demuestran.
Para qué sirve la informática forense
Se aplica en muchos contextos, no solo en delitos graves:
- Respuesta a incidentes: un ransomware, una fuga de datos o un acceso no autorizado. El análisis forense explica cómo entró el atacante y qué hizo.
- Litigios laborales y mercantiles: demostrar si un empleado copió información confidencial antes de irse.
- Fraude y delitos informáticos: reconstruir transacciones, correos y accesos.
- Propiedad intelectual: comprobar el uso indebido de código o documentos.
- Recuperación de información: localizar archivos borrados o dañados.
Objetivos de la informática forense
- Reconstruir los hechos: qué pasó, cuándo, cómo y quién estuvo implicado.
- Preservar las evidencias para que tengan validez legal.
- Identificar al responsable o el origen de un ataque.
- Evaluar el alcance de un incidente: qué datos se vieron afectados.
- Mejorar la defensa para que no vuelva a ocurrir.
Las fases del análisis forense
- Identificación: localizar dispositivos y fuentes de evidencia (discos, móviles, memoria, logs, nube).
- Adquisición: hacer una copia exacta (imagen forense) y calcular su hash para demostrar que no ha cambiado.
- Preservación: custodiar las evidencias documentando quién las ha manejado (cadena de custodia).
- Análisis: examinar la copia, nunca el original: archivos borrados, registros, historial, memoria RAM…
- Informe: explicar los hallazgos de forma clara y reproducible.
El orden de volatilidad
No todas las evidencias duran lo mismo. Si un equipo sigue encendido, hay que recoger primero lo que se pierde antes:
| Prioridad | Fuente | Por qué es delicada |
|---|---|---|
| 1 | Memoria RAM y procesos en ejecución | Se pierde al apagar el equipo |
| 2 | Conexiones de red y tablas ARP | Cambian en segundos |
| 3 | Archivos temporales y de intercambio | Se sobrescriben con el uso |
| 4 | Disco duro | Persiste, pero se altera si se usa |
| 5 | Logs remotos y copias de seguridad | Suelen conservarse más tiempo |
Por eso, ante un equipo comprometido, apagarlo sin más puede destruir pruebas valiosas. La decisión debe tomarse con criterio y documentando cada paso.
Hash y cadena de custodia: la clave de la validez
Un hash es una huella digital del archivo calculada con un algoritmo como SHA-256. Si cambia un solo bit, el hash cambia por completo. Por eso se calcula al adquirir la imagen y se vuelve a comprobar después: si coincide, queda demostrado que la copia no se ha modificado. En Linux puedes practicarlo con un archivo cualquiera:
sha256sum evidencia.imgLa cadena de custodia es el registro de quién ha tenido la evidencia, cuándo y para qué. Sin ella, la defensa puede cuestionar la prueba en un juicio.
Herramientas gratuitas para aprender
| Herramienta | Para qué sirve |
|---|---|
| FTK Imager | Crear imágenes forenses y previsualizar evidencias |
| dd / Guymager | Clonar discos bit a bit en Linux |
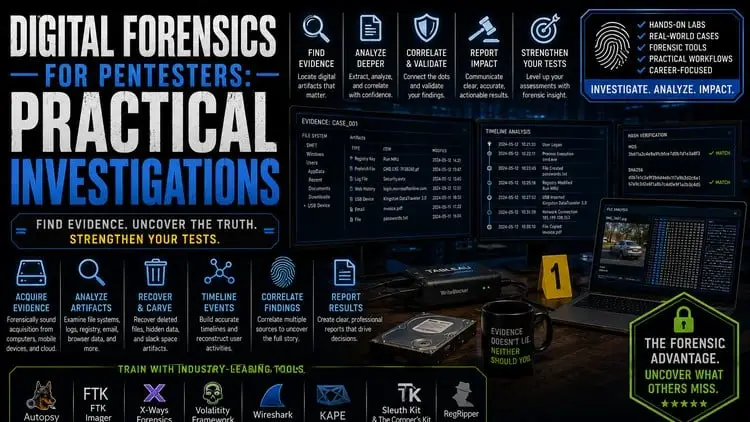
| Autopsy | Analizar imágenes de disco: archivos, borrados, cronología |
| Volatility | Analizar volcados de memoria RAM |
| KAPE | Recoger artefactos de Windows rápidamente |
Tipos de análisis forense
- Forense de disco: estudia sistemas de archivos, archivos borrados y la línea de tiempo de actividad.
- Forense de memoria: examina procesos, conexiones y malware que solo vive en la RAM.
- Forense de red: analiza capturas de tráfico para ver qué comunicaciones hubo.
- Forense de móviles: extrae mensajes, ubicaciones y aplicaciones de teléfonos.
- Forense en la nube: revisa registros de acceso y actividad de servicios remotos.
Qué hace un perito informático
El perito informático aplica la informática forense en un procedimiento judicial: recoge y analiza las evidencias, elabora un informe pericial y puede tener que defenderlo ante el juez. Suele trabajar en casos de fraude, despidos, propiedad intelectual o delitos informáticos. Un buen informe es objetivo, indica el método seguido y permite que otro experto repita el análisis y llegue a las mismas conclusiones.
Principios que no debes olvidar
- Trabaja siempre sobre copias y protege el original contra escritura.
- Documenta todo: fechas, herramientas, versiones y comandos.
- Actúa dentro de la ley: solo se analizan equipos propios o con autorización.
- Sé imparcial: el objetivo es descubrir lo ocurrido, no confirmar una sospecha.
Cómo empezar
Monta un laboratorio con máquinas virtuales y practica con imágenes de prueba. En nuestro curso gratis de informática forense verás paso a paso cómo clonar un disco con dd y Guymager, extraer evidencias con FTK Imager, analizar memoria RAM con Volatility e investigar un caso completo con Autopsy. Si quieres centrarte en la herramienta más popular, prueba el curso Autopsy desde casa.
Preguntas frecuentes
¿Qué diferencia hay entre informática forense y peritaje informático?
La informática forense es la disciplina técnica. El peritaje es su aplicación en un procedimiento judicial: el perito elabora un informe y puede tener que defenderlo ante un juez.
¿Se puede aprender informática forense gratis?
Sí. Las herramientas principales (Autopsy, FTK Imager, Volatility) son gratuitas, y hay cursos completos y gratuitos en vídeo para practicar con casos reales.